Zum Hauptinhalt springen

Insights

KI ist nicht das Risiko.

Das Risiko ist die unkontrollierte Nutzung von KI ohne Governance, Dokumentation und passende Versicherungsstruktur.

Kernbefund in Zahlen

KI Agenten Haftung

DREI SÄTZE, DIE DAS DOSSIER ZUSAMMENFASSEN

Erstens: Es existiert keine Police, die das Haftungsrisiko eines KI-Agenten vollständig abdeckt – der Risikotransfer verteilt sich auf Vermögensschaden-Haftpflicht, IT-Haftpflicht, Cyber, D&O und Vertrauensschaden, jeweils mit Bruchkanten.
Zweitens: Die versicherungsrelevante Bruchkante liegt zwischen angriffsbedingtem Schaden (Cyber) und reiner Fehlleistung ohne Angriff (Vermögensschaden) – dort liegt die Mehrheit der KI-Schäden, und dort ist die Deckung am unklarsten.
Drittens: Ein erheblicher Teil der Versicherten genießt nur deshalb Versicherungsschutz, weil KI in den Versicherungsbedingungen (noch) nicht ausgeschlossen ist. Diese Lage ändert sich gegenwärtig; das erzeugt Beratungs- und Dokumentationspflichten nach § 61 VVG.

KI-Agenten

Wofür Sie haften, was Ihre Versicherung abdeckt und was der Markt 2026 bietet.

In diesem Überblick erklären wir, in welchen Fällen Sie für Schäden einstehen müssen und wie gut die verschiedenen Versicherungsarten Sie dabei absichern. Außerdem zeigen wir, welche Angebote es 2026 auf dem Markt gibt. Zwei Checklisten helfen Ihnen weiter: Mit der ersten prüfen Sie, worauf es in den Bedingungen eines Versicherers ankommt. Mit der zweiten prüfen Sie, ob Ihre bestehenden Verträge noch zu Ihrem Bedarf passen.

Der Überblick richtet sich an Gewerbetreibende sowie an Steuerberaterinnen, Steuerberater und andere steuerberatende Berufe.

Kapitel 01 · Beratungsfeld 01 Schutz

Haftbar ist das Unternehmen.

Nie der Agent.

Ein KI-Agent – ein autonom oder teilautonom handelndes Softwaresystem – besitzt keine Rechtspersönlichkeit und kann folglich kein Verschulden tragen. Es haftet ausschließlich das einsetzende oder anbietende Unternehmen. Das ist der Ausgangspunkt jeder unserer Beratungen und wird in Mandantengesprächen regelmäßig anders vermutet.

Zurechnung nach BGB
  • § 280 Abs. 1 BGB: zentrale Anspruchsgrundlage im Vertragsverhältnis. Der Einsatz eines KI-Systems gehört zur eigenen Leistungserbringung; ein Fehlverhalten des Systems ist Pflichtverletzung des Schuldners. Das Vertretenmüssen wird nach § 280 Abs. 1 Satz 2 BGB vermutet – die Entlastungslast liegt beim Schuldner.
  • § 278 BGB (Erfüllungsgehilfe): unmittelbar nur auf Personen anwendbar. Eine analoge Anwendung auf autonome Systeme wird in der Literatur vertreten, ist aber keine gesicherte Rechtslage. Praktisch relevant wird der Streit dort, wo sich der Schuldner mangels eigenen Verschuldens entlasten könnte.
  • § 831 BGB (Verrichtungsgehilfe) setzt eine weisungsgebundene Person voraus und ist nach herrschender Meinung keine Zurechnungsnorm, sondern eine eigene Anspruchsgrundlage mit Exkulpationsmöglichkeit. Auf reine Software ist die Norm nicht direkt anwendbar.
  • § 823 Abs. 1 BGB: deliktische Haftung, praktisch konstruiert als Verletzung von Verkehrssicherungs- und Organisationspflichten. Hier entscheidet die Dokumentation.
  • § 823 Abs. 2 BGB: Haftung bei Verletzung eines Schutzgesetzes – Pflichten aus dem AI Act oder der DSGVO können als Anknüpfung dienen. Ob konkreten AI-Act-Normen Schutzgesetzcharakter zukommt, ist offen.
  • § 276 BGB: Der Sorgfaltsmaßstab wird durch den Stand der Technik, Governance-Standards und Aufsichtspflichten konkretisiert – und damit mittelbar durch den AI Act.
Neue EU-Produkthaftung – die größte Verschiebung

Die Richtlinie (EU) 2024/2853 stellt Software und KI-Systeme ausdrücklich Produkten gleich (Ausnahme: nicht kommerzielle Open-Source-Software). Haftungsadressat ist neben dem Entwickler des Basismodells auch, wer KI in eigene Software integriert, sowie Importeur, Bevollmächtigter und Auftragsabwickler, wenn der Hersteller außerhalb der EU sitzt. Der Fehlerbegriff umfasst ausdrücklich Lernfähigkeit, fehlende Sicherheitsupdates und Cybersicherheitslücken.

Die deutsche Umsetzung – die Novelle des Produkthaftungsgesetzes – befindet sich im parlamentarischen Verfahren und gilt für Produkte, die ab dem 9. Dezember 2026 in Verkehr gebracht werden. Für vorher in Verkehr gebrachte Produkte bleibt das bisherige ProdHaftG anwendbar.

BERATUNGSRELEVANT

Die Produkthaftung ist verschuldensunabhängig, sieht Beweislasterleichterungen sowie gerichtliche Offenlegungsanordnungen vor und ist gegenüber Geschädigten nicht abdingbar. Eine AGB-Klausel erledigt dieses Risiko nicht. Umgekehrt erfasst das Produkthaftungsregime im Kern Personenschäden, bestimmte Sachschäden und Datenverlust von Privatpersonen. Geschützt sind natürliche Personen; Unternehmen können als Geschädigte grundsätzlich keine Ansprüche aus dem Produkthaftungsregime herleiten, reine Vermögensschäden im B2B-Verhältnis bleiben außen vor (siehe Annahme A4).

KI-Haftungsrichtlinie: zurückgezogen

Der Vorschlag für eine KI-Haftungsrichtlinie (AI Liability Directive) vom 28. September 2022 wurde im Arbeitsprogramm 2025 zur Rücknahme gelistet und am 6. Oktober 2025 formell im Amtsblatt zurückgezogen. Es gibt damit keine harmonisierten Beweislast- und Kausalitätserleichterungen für die außervertragliche KI-Haftung. Die Lücke bleibt bestehen und wird allein durch nationales Recht gefüllt – mit dem Risiko divergierender Ergebnisse in den Mitgliedstaaten.

EU AI Act: Produktsicherheitsrecht, kein Haftungsrecht

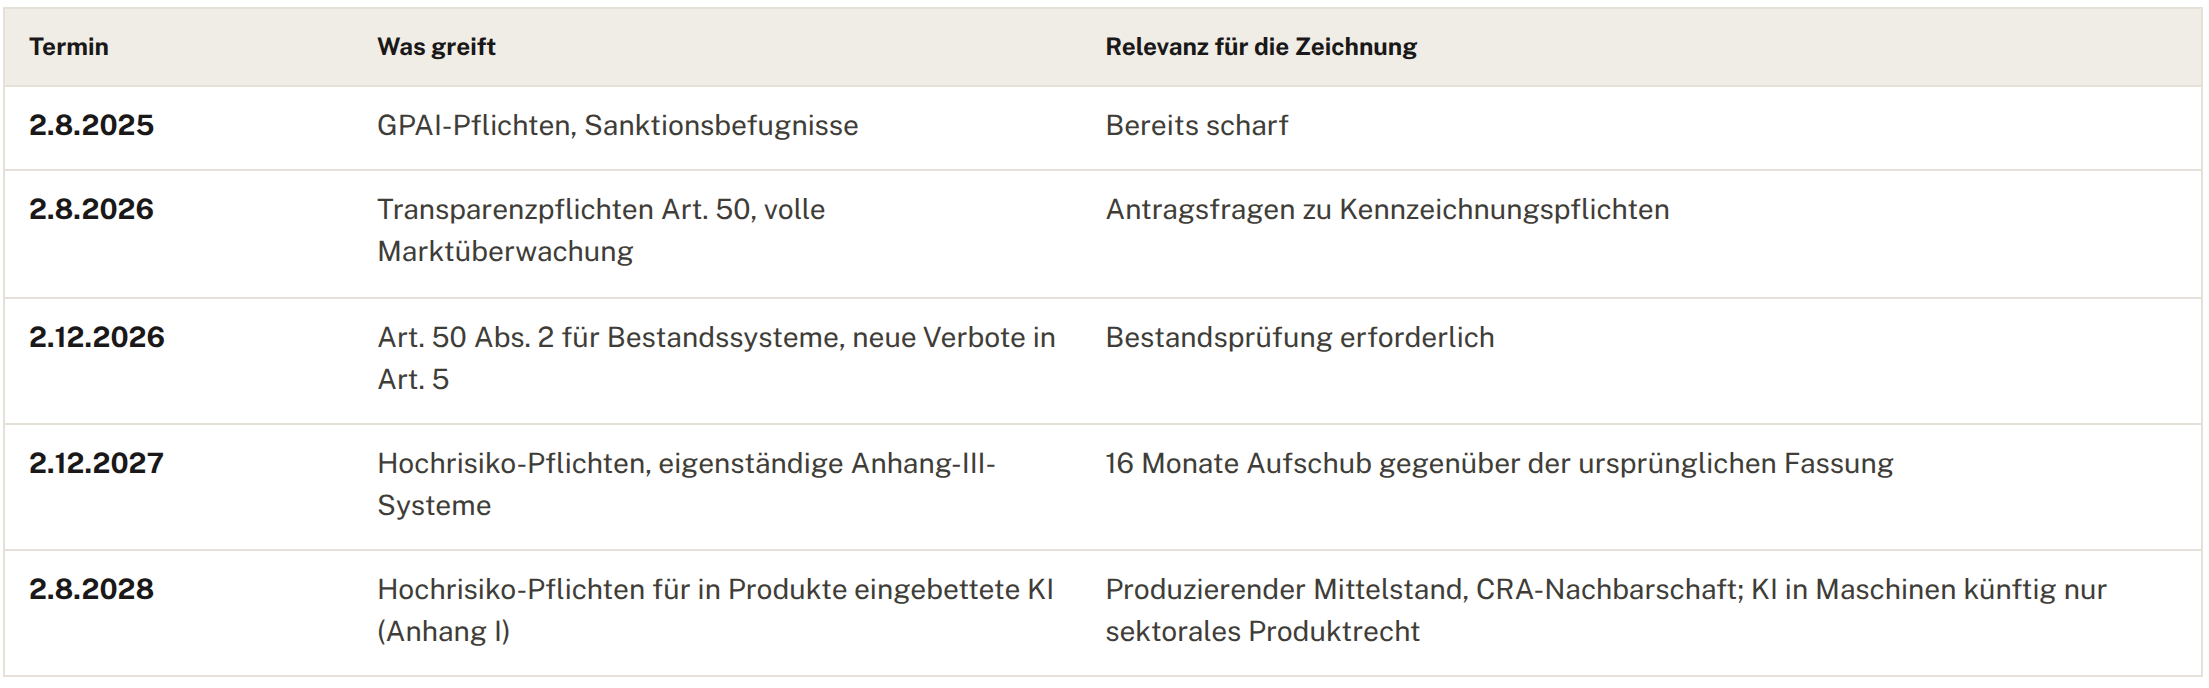
Die Verordnung (EU) 2024/1689 begründet keinen eigenen Schadensersatzanspruch. Sie wirkt mittelbar, indem sie Sorgfaltsmaßstab und Organisationsverschulden konkretisiert und im Rahmen der Produkthaftung den Fehlerbegriff prägt. Über den „Digital Omnibus“ – Verordnung (EU) 2026/1744 vom 8. Juli 2026, veröffentlicht im Amtsblatt am 24. Juli 2026, in Kraft seit 27. Juli 2026 – wurden die Fristen für Hochrisiko-Anforderungen gestreckt. Zugleich wurde die Pflicht zur KI-Kompetenz nach Art. 4 neu gefasst und inhaltlich abgeschwächt; Aussagen, die auf Art. 4 als konkrete Einzelpflicht gestützt sind, sind am neuen Wortlaut zu prüfen.1.2
KI Agenten Haftung 1

Die Fristen sind mit der Verordnung (EU) 2026/1744 geltendes Recht.1.2 Nationale Marktüberwachung: Bundesnetzagentur als zentrale Behörde, Koordinierungs- und Kompetenzzentrum für die KI-Verordnung; das KI-Marktüberwachungs- und Innovationsförderungsgesetz wurde am 11. Juni 2026 vom Bundestag angenommen.
Datenschutzrechtliche Flanke
  • Art. 22 DSGVO: grundsätzliches Verbot ausschließlich automatisierter Einzelfallentscheidungen mit rechtlicher oder erheblicher Wirkung – unmittelbar relevant für Agenten mit eigener Entscheidungskompetenz.
  • Art. 82 DSGVO: Die Schwelle ist gesunken. Der BGH hat mit Urteil vom 18. November 2024 (VI ZR 10/24) bereits den kurzzeitigen Verlust der Kontrolle über eigene personenbezogene Daten als immateriellen Schaden anerkannt und eine Größenordnung von 100 € als Ausgleich für unbedenklich gehalten. Der EuGH verlangt keine Bagatellschwelle (C-200/23, C-655/23).
  • Art. 28 DSGVO: Bei KI-Diensten mit Zugriff auf personenbezogene Daten ist regelmäßig ein Auftragsverarbeitungsvertrag erforderlich; besondere Vorsicht beim Transfer in Drittstaaten und bei der Weiterverwendung von Eingaben zu Trainingszwecken.
Kapitel 02

Steuerberatende Berufe.

Klarer als vermutet – mit einer Lücke.
Berufsrechtlicher Rahmen

Der KI-Einsatz ist zulässig. Die eigenverantwortliche Tätigkeit und die Letztverantwortung bleiben aber zwingend beim Berufsträger (§ 57 StBerG); eine vollständige Delegation der fachlichen Entscheidung an ein System ist berufsrechtlich unzulässig. Die Verschwiegenheitspflicht gilt uneingeschränkt weiter (§§ 57, 62, 62a StBerG, § 203 StGB); § 62a StBerG ist die Rechtsgrundlage für die Inanspruchnahme von Dienstleistern und damit für Cloud- und KI-Dienste.

Die Bundessteuerberaterkammer hat die FAQ „KI im steuerberatenden Berufsstand“ veröffentlicht (Stand 27. Januar 2026, Veröffentlichung 11. Februar 2026, Rechtsstand der Antworten Juli 2025). Kernaussagen: KI ist Verstärker, nicht Ersatz; Entscheidung und Verantwortung bleiben beim Menschen; ausdrücklich gewarnt wird vor Diensten, die Eingaben zu Trainingszwecken weiterverwenden.

Pflichtversicherung und Deckungslage
KI Agenten Haftung 2

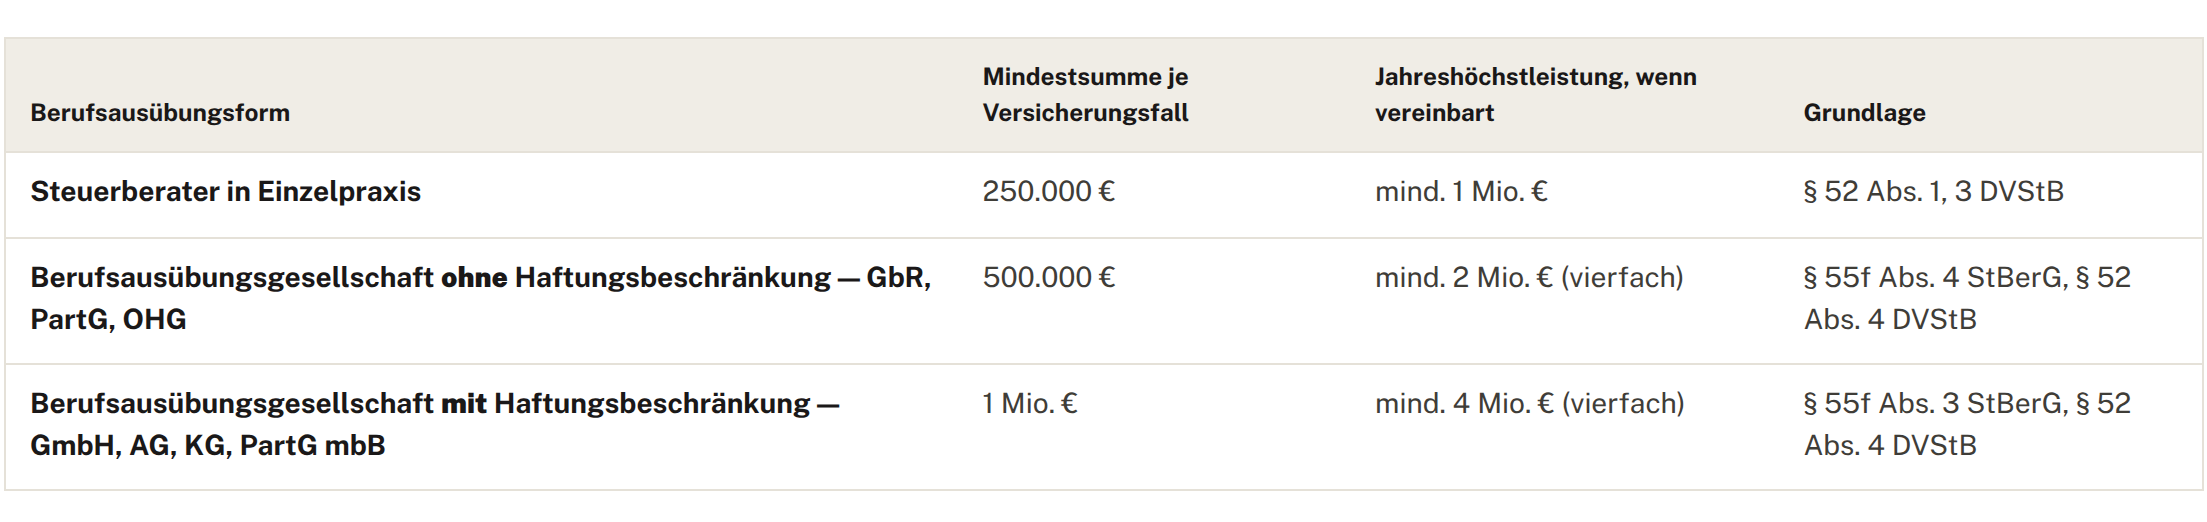
§§ 55f, 67 StBerG i. V. m. §§ 51 ff. DVStB (Fassung seit der Berufsrechtsreform zum 1.8.2022). Ein Selbstbehalt bis 1.500 € ist zulässig (§ 52 Abs. 2 DVStB). Der Versicherungsschutz muss Erfüllungs- und Verrichtungsgehilfen umfassen. Bei Doppelqualifikation als Wirtschaftsprüfer gilt die höhere Mindestsumme nach der WPO – im Einzelfall zu prüfen.
DIE EIGENTLICHE LÜCKE IST NICHT DIE DECKUNG, SONDERN DIE SUMME

Ein durch KI verursachter Beratungsfehler ist ein Beratungsfehler des Berufsträgers und damit grundsätzlich gedeckt, solange keine KI-Ausschlussklausel vereinbart ist (Annahme A1). Das quantitative Problem liegt anderswo: Bei KI-gestützter Massenverarbeitung tritt derselbe Fehler nicht nur einmal auf, sondern wiederholt sich über den gesamten Mandantenbestand hinweg. Nach den Hinweisen der Bundessteuerberaterkammer zur Berufshaftpflichtversicherung gilt als ein Schadensfall die Summe der Ersatzansprüche aller Anspruchsberechtigten, die sich aus derselben Handlung ergeben. Ein systematischer Modellfehler ist damit grundsätzlich ein Versicherungsfall. Die in der KI-Deckungsabfrage geprüften Steuerberater-Wordings (ERGO AVB-S 2015, Allianz) stocken die Summe für diesen Fall auf das Fünffache der Mindestversicherungssumme auf – bei 250.000 € also 1,25 Mio. €. Die Fassungen für Rechtsanwälte enthalten diese Aufstockung nicht (ERGO AVB-R 2015). Auch das Fünffache trägt eine Massenverarbeitung über den gesamten Mandantenbestand regelmäßig nicht: Die Serienschadenfrage bleibt die haftungsentscheidende, nicht die Deckungsfrage

Haftungsbegrenzung nach § 67a StBerG
  • Im Einzelfall durch Vereinbarung in Textform bis zur Höhe der Mindestversicherungssumme.
  • Durch vorformulierte Bedingungen auf den vierfachen Betrag der Mindestversicherungssumme, sofern insoweit Versicherungsschutz besteht.
  • Kopplung an die Deckung: Besteht für einen KI-bedingten Schaden kein Versicherungsschutz – etwa durch einen KI-Ausschluss oder eine ausgeschöpfte Serienschadensumme –, entfällt insoweit auch die Wirksamkeit der Haftungsbegrenzung in den Auftragsbedingungen. Die Deckungslücke schlägt dann ungebremst auf die unbegrenzte Haftung durch. In der Praxis regelmäßig übersehen.
  • Bei vorformulierten Bedingungen sind §§ 305 ff. BGB zu beachten; Vorsatz und regelmäßig grobe Fahrlässigkeit sowie Kardinalpflichten sind nicht wirksam ausschließbar.

ROLLENWECHSEL – DER AM HÄUFIGSTEN ÜBERSEHENE PUNKT

Stellt eine Kanzlei einen eigenen Chatbot oder KI-Service für Mandanten bereit oder vermarktet ein KI-Produkt, wird sie Anbieter im Sinne des AI Act und potenziell Hersteller im Sinne des Produkthaftungsrechts. Die Berufshaftpflicht deckt regelmäßig nur die berufliche Kerntätigkeit, nicht das Betreiben oder Vertreiben eines Softwareprodukts. Erforderlich ist dann zusätzlich eine IT-Haftpflicht (Annahme A6).

Kapitel 03

Gewerbliche Anbieter.

Vertrag, Governance, Technik – dann Transfer.
Schadenszenarien, die in der Praxis auftreten
  • Fehlerhafter oder frei erfundener Output mit unmittelbarer Vermögenswirkung beim Mandanten.
  • Diskriminierende Entscheidungen aus verzerrten Trainingsdaten.
  • Unautorisierte Transaktionen und Zahlungen durch handlungsbefugte Agenten.
  • Prompt Injection (Manipulation durch eingeschleuste Anweisungen), auch indirekt über verarbeitete Dokumente und Webinhalte.
  • Datenabfluss aus Vektordatenbanken und Kontextspeichern.
  • Urheber- und Markenrechtsverletzung durch generierten Output, Rufschädigung Dritter.
  • Vertragsschluss durch einen Agenten ohne entsprechende Vollmacht.
  • Kettenreaktion in Systemen mit mehreren zusammenwirkenden Agenten.
  • Funktionsbruch durch ein Modell-Update des Basismodell-Anbieters, ohne eigene Änderung.
Vertragliche Begrenzung im B2B-Geschäft

Auch im Unternehmerverkehr unterliegen Allgemeine Geschäftsbedingungen der Inhaltskontrolle (§§ 305 ff., 307, 309 BGB, § 310 Abs. 1 BGB). Wirksam gestaltbar sind regelmäßig Haftungshöchstsummen, der Ausschluss mittelbarer Schäden und entgangenen Gewinns bei einfacher Fahrlässigkeit sowie Freistellungsklauseln. Nicht ausschließbar sind Vorsatz, in der Regel grobe Fahrlässigkeit und Kardinalpflichten. Die Vertragstypenzuordnung – Werk-, Dienst- oder Mietvertrag bei Software as a Service – entscheidet über die Haftungsintensität und wird in der Praxis selten bewusst gesteuert.

Technische und organisatorische Punkte mit Zeichnungsrelevanz

Die folgenden Punkte tauchen zunehmend in KI-Zusatzfragebögen der Risikoträger auf und wirken damit doppelt: als Underwriting-Kriterium und als Obliegenheit.

  • Rechtevergabe nach dem Prinzip minimaler Berechtigung, getrennte Agentenidentitäten.
  • Transaktions- und Betragslimits, technisch erzwungen, nicht organisatorisch vereinbart.
  • Freigabeschritte mit menschlicher Zwischenkontrolle für definierte Vorgangsklassen.
  • Vollständige Protokollierung und Aufbewahrung (Art. 12 und Art. 19 AI Act).
  • Evaluations- und Regressionstests, dokumentierte Modellversionen, Rückrollfähigkeit.
  • Schutzplanken gegen Prompt Injection, strukturiertes Angriffstesten.
  • KI-Governance nach ISO/IEC 42001 und NIST AI Risk Management Framework, KI-Inventar.
  • Vorfallprozess mit definierter Meldekette, Schulungsnachweis nach Art. 4 AI Act (in der durch VO (EU) 2026/1744 geänderten Fassung).1.2

REIHENFOLGE – VIER STUFEN

1. Vertraglich: Leistungsbeschreibung, Haftungshöchstsummen, menschliche Letztkontrolle als Nutzerpflicht. Definiert, wofür überhaupt gehaftet wird.
2. Organisatorisch: Governance, Rollenklärung, Dokumentation. Erfüllt den Sorgfaltsmaßstab und entlastet bei § 823 BGB und § 93 AktG.
3. Technisch: Limits, Protokollierung, Tests. Senkt Eintrittswahrscheinlichkeit und stellt Versicherbarkeit her.
4. Versicherungstechnisch: Risikotransfer. Funktioniert erst, wenn die Stufen 1 bis 3 die Obliegenheiten erfüllbar machen. Das Muster ist aus der Cyber-Zeichnung bekannt.

Zur Debatte um eine eigene Rechtspersönlichkeit für KI-Systeme („elektronische Person“): diskutiert seit der Entschließung des Europäischen Parlaments 2017, nicht umgesetzt, derzeit nicht geltendes Recht. Für die Beratung ohne Bedeutung.

Kapitel 04

Welche Sparte trägt was.

Und wo die Bruchkante liegt.

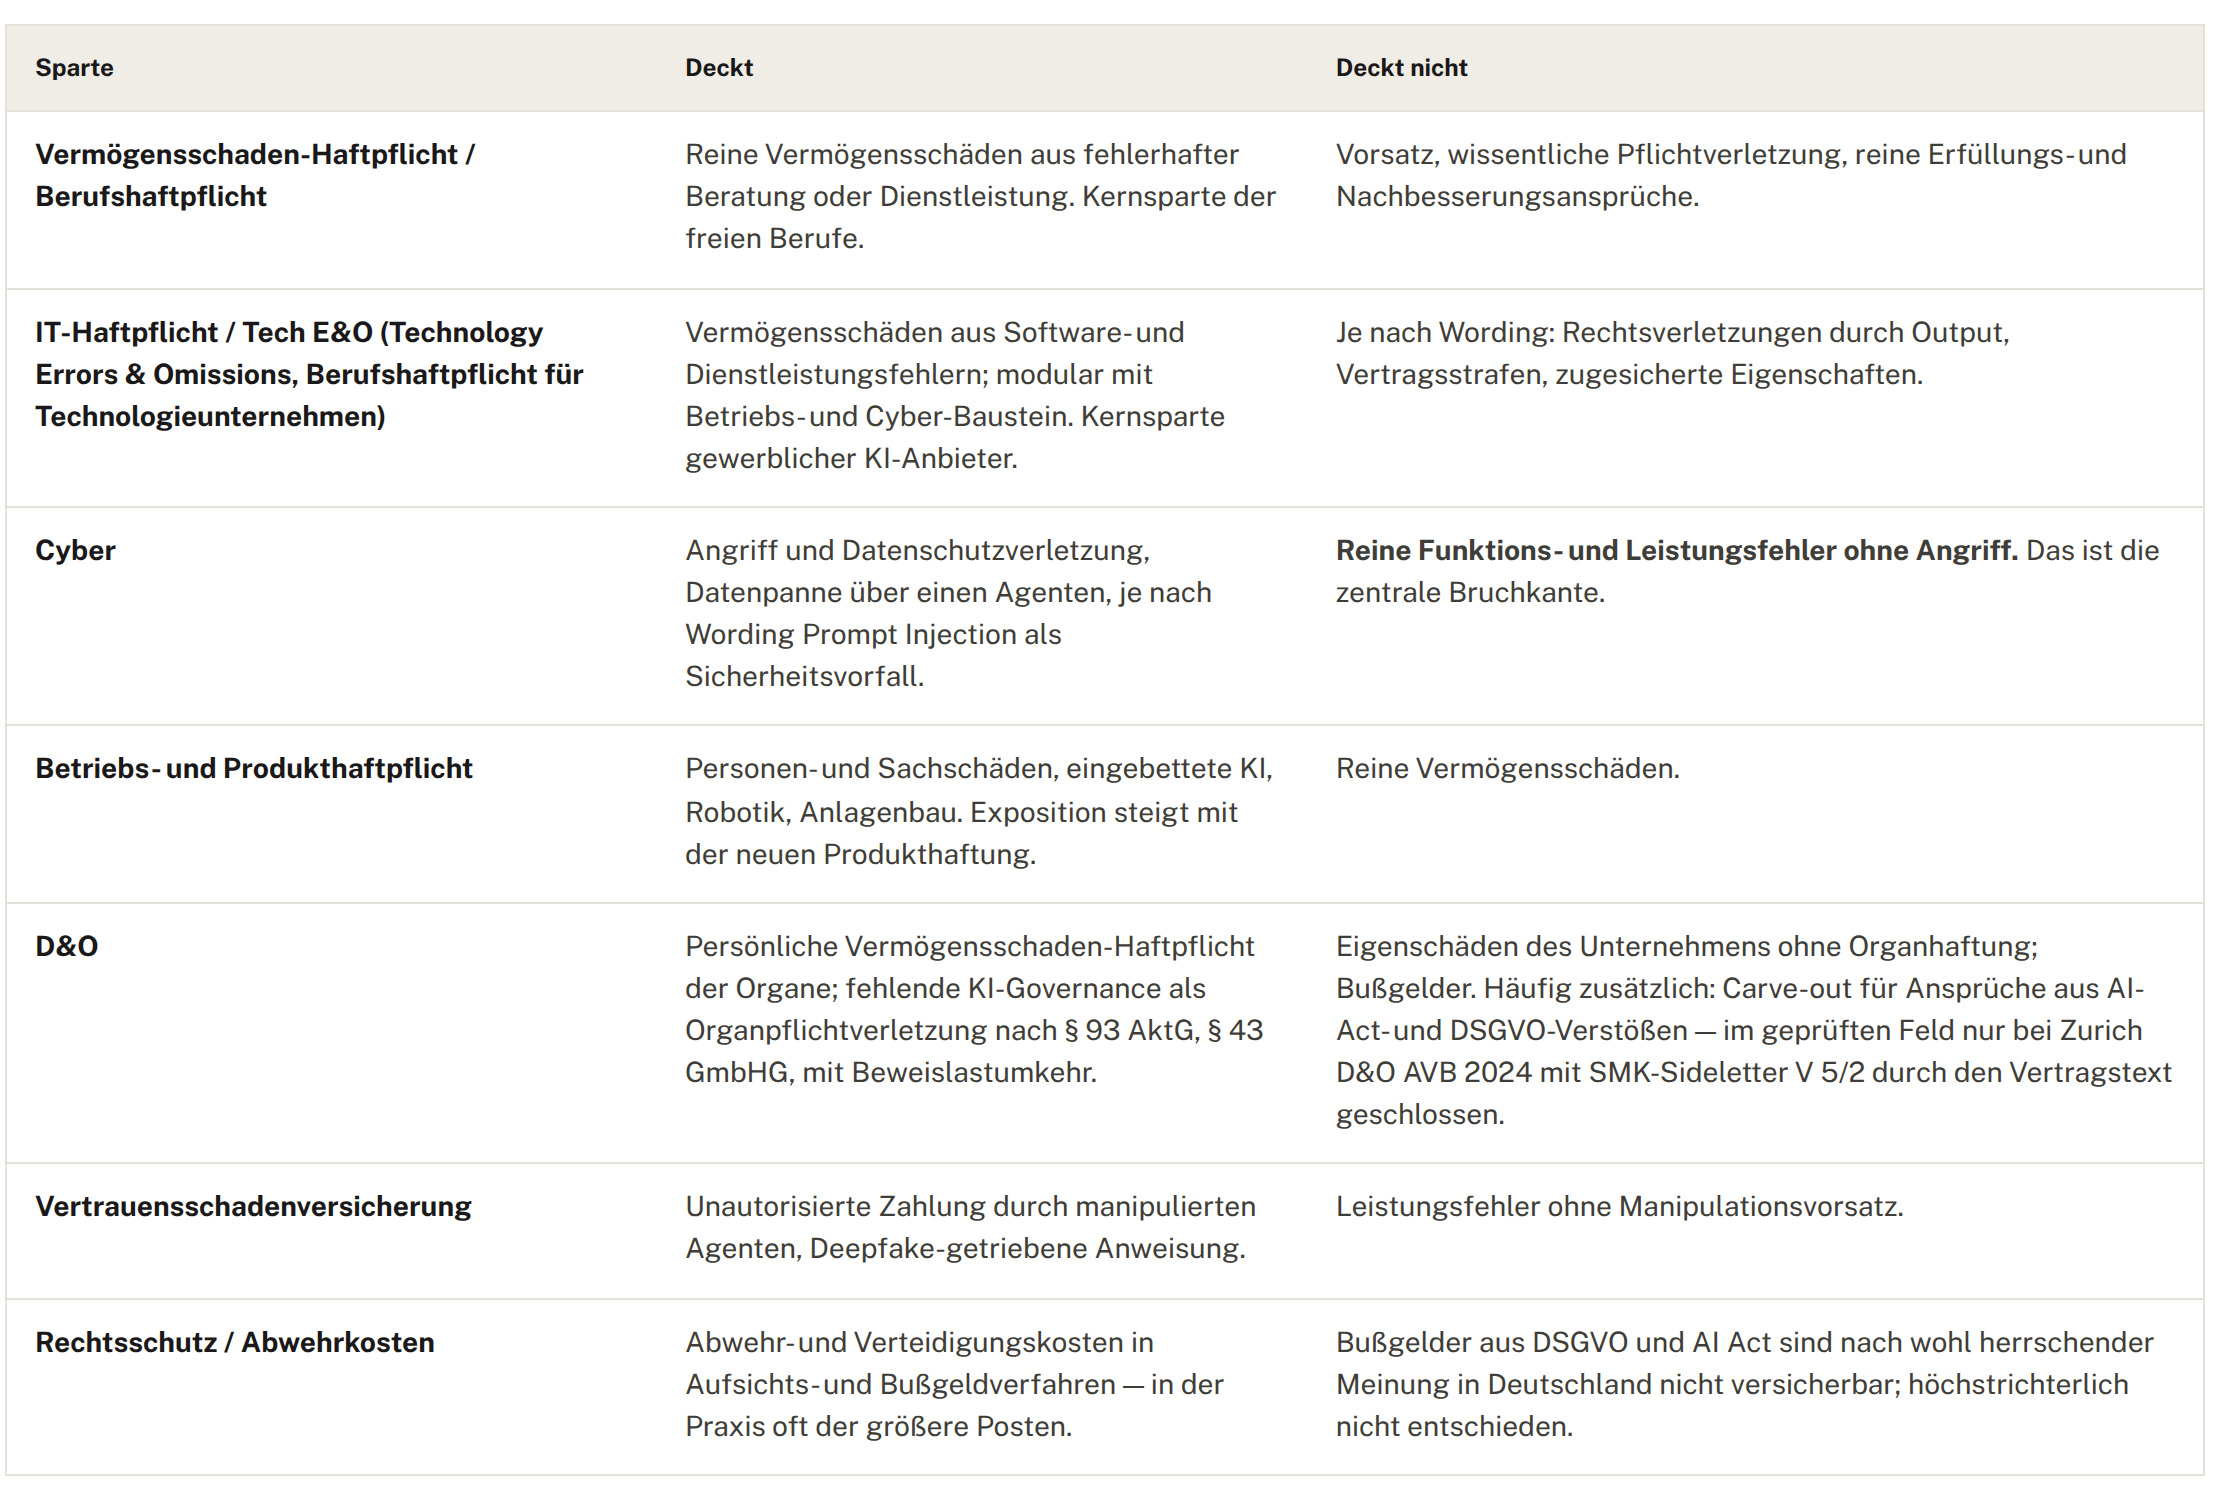
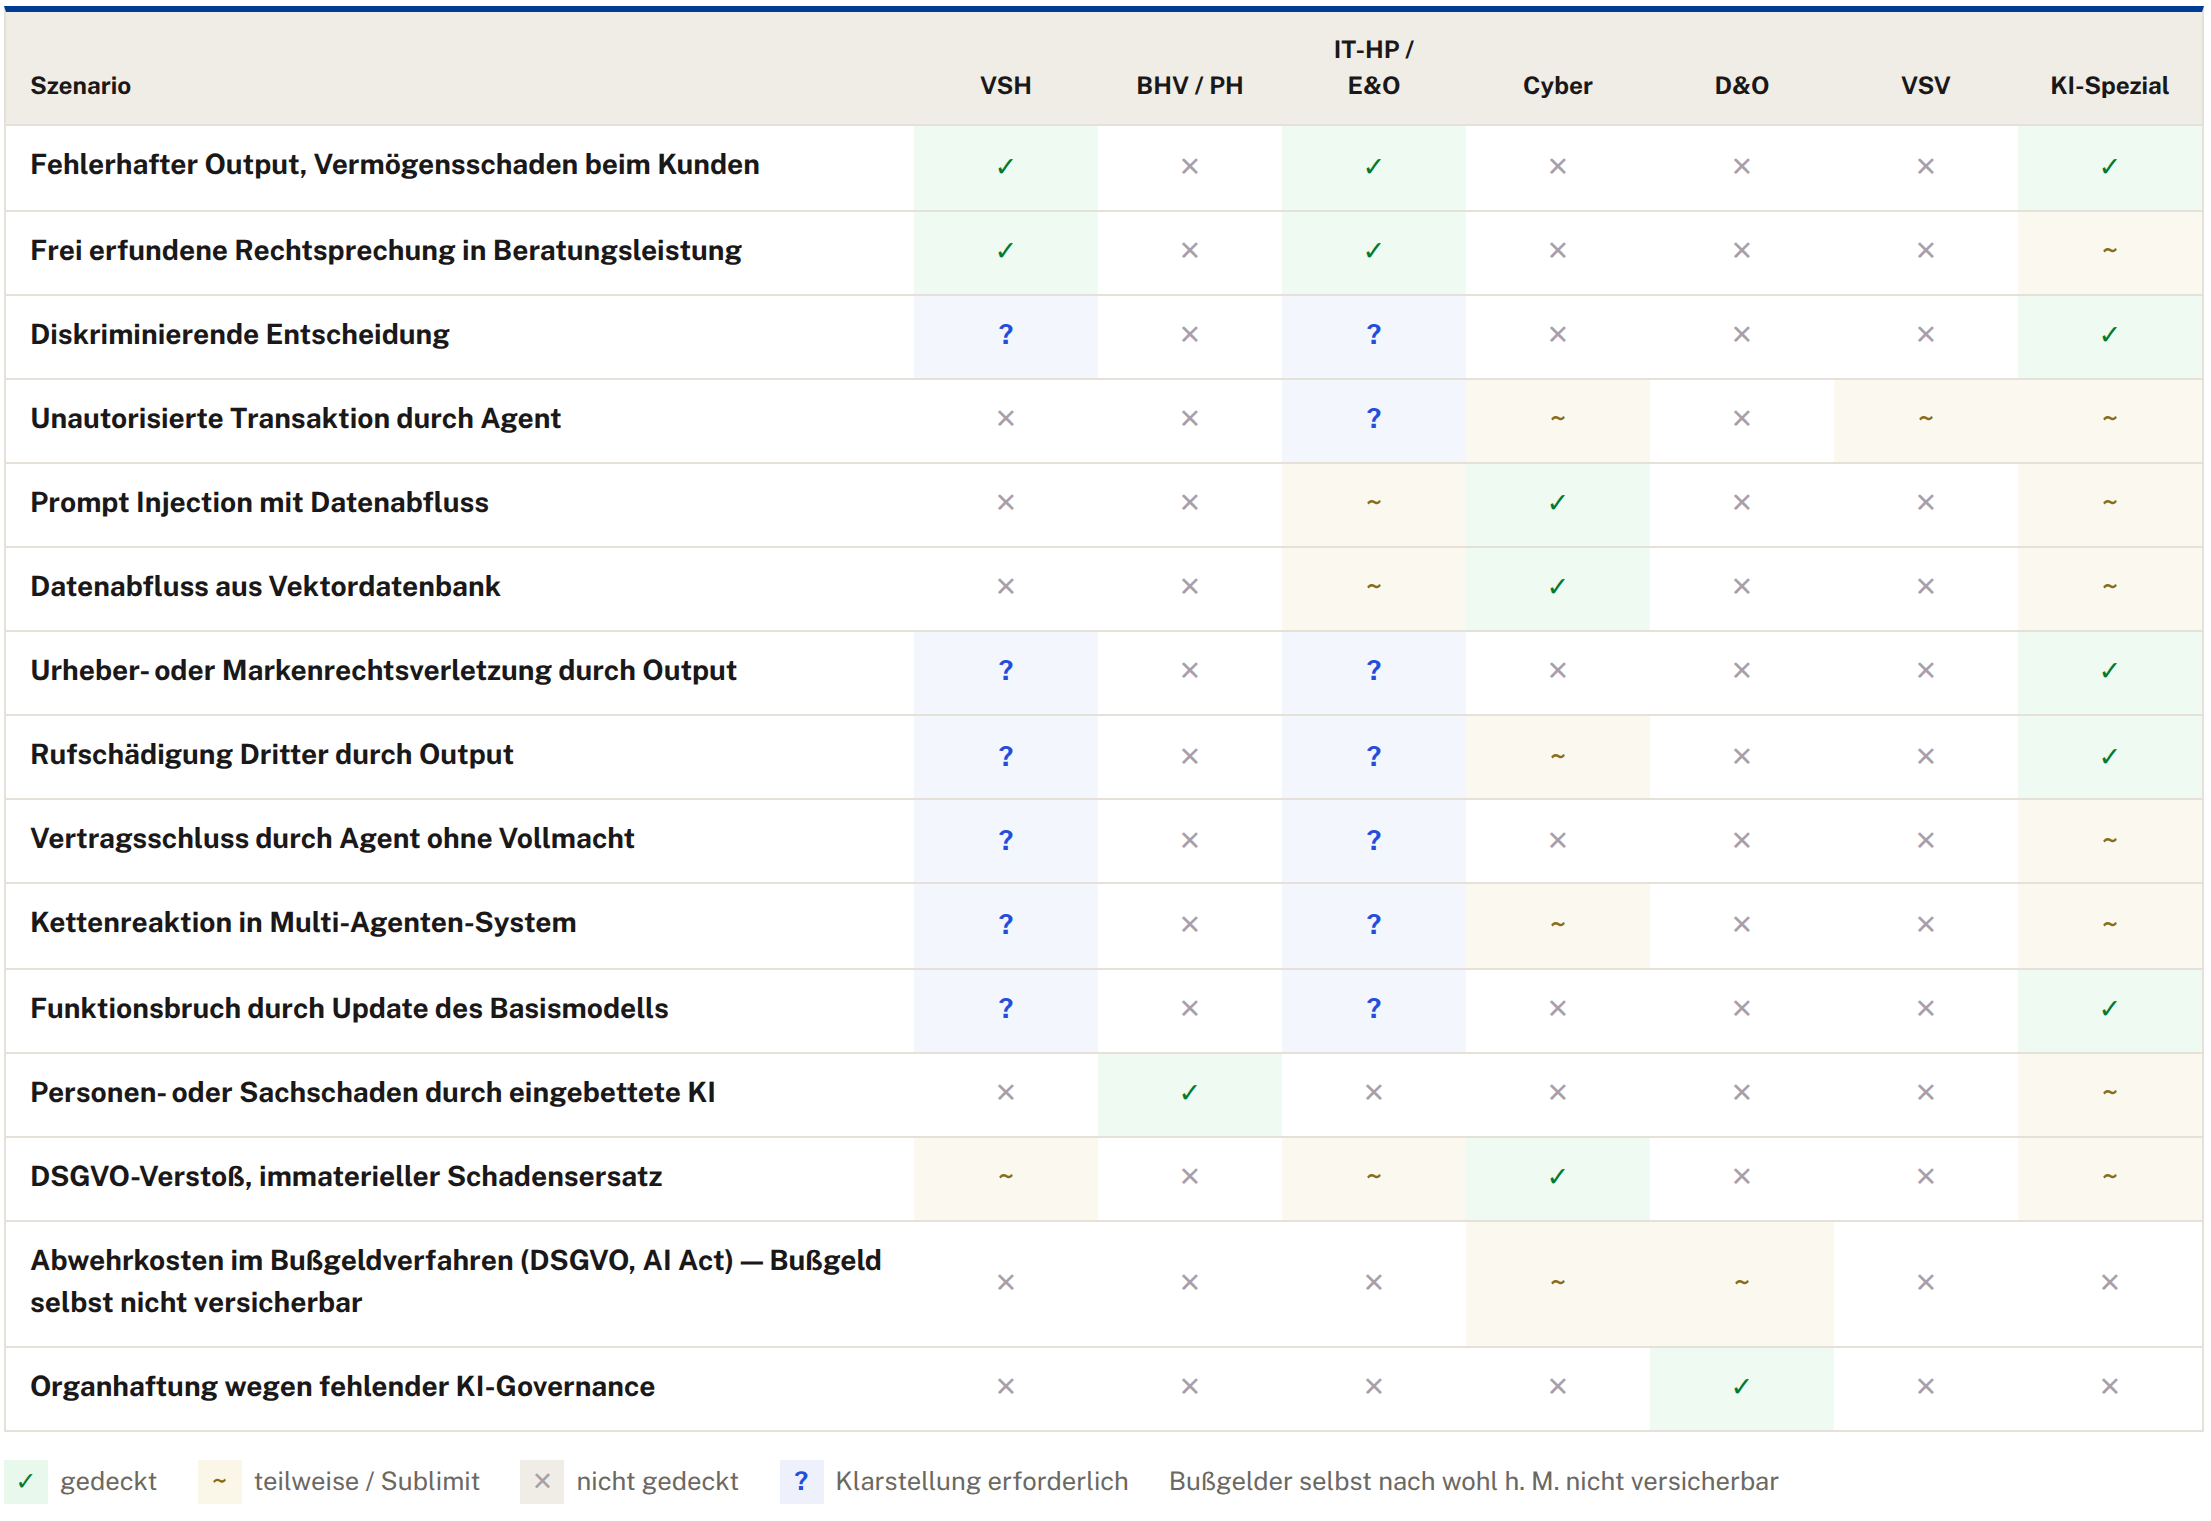
Der reine Vermögensschaden ist ein Schaden, der weder Personen- noch Sachschaden ist und sich auch nicht aus einem solchen herleitet. Er ist in der klassischen Betriebshaftpflicht ausgeschlossen. Genau diese Schadenkategorie entsteht bei KI-Agenten typischerweise.

KI Agenten Haftung 3
Deckungsmatrix – 15 Szenarien
KI Agenten Haftung 4

Die Matrix ist Orientierung für die Erstbewertung, kein Deckungsurteil. Maßgeblich ist stets das konkrete Wording – Deckungsauslöser, Ausschlüsse, Sublimits. Für die Einzelfallprüfung gilt die Logik aus Kapitel 06.

Zur Zeile „Unautorisierte Transaktion“: Die Vertrauensschadenversicherung ist nicht pauschal auslösefähig. Zurich ABVZ 2024 enthält eine Weiche: Reines Social Engineering ohne IT-Kompromittierung fällt unter die weite Drittschadenregelung ohne Zielgerichtetheit; liegt eine Netzwerksicherheitsverletzung vor, ist ein zielgerichteter Eingriff erforderlich, massenhaft verteilte Schadsoftware ist ausgeschlossen – gerade der typische KI-gestützte Angriffsweg. Auf der Cyber-Seite decken die geprüften Cyber-Wordings gezielte und ungezielte Eingriffe gleichermaßen; Markel Pro Cyber (Baustein A.5) deckt Fake-President-Betrug auch ohne vorherige IT-Kompromittierung. Cyber und Vertrauensschaden wirken damit komplementär.
Kapitel 05

Spezialmarkt und Silent AI.

Was sich seit Anfang 2026 bewegt hat.
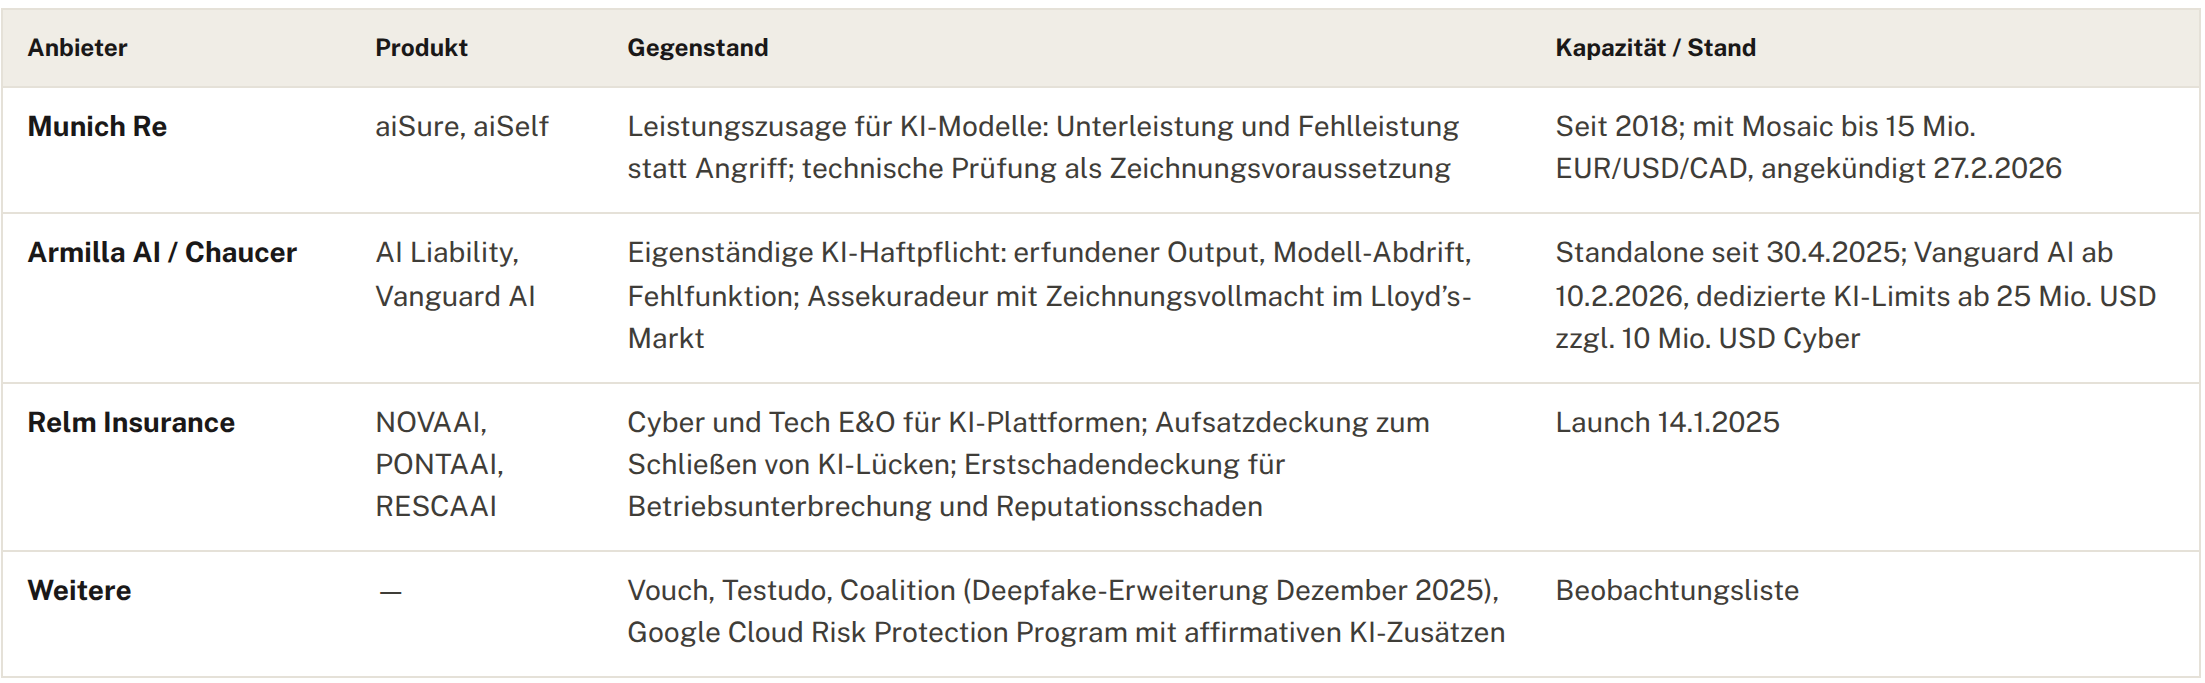
Eigenständige KI-Deckungen
KI Agenten Haftung 5

EINSCHRÄNKUNG FÜR DIE BERATUNG

Diese Deckungen werden verhandelt, nicht bezogen. Sie sind auf größere Anbieter und Unternehmensrisiken zugeschnitten; der Zugang läuft über Makler mit Lloyd’s- oder Assekuradeurs-Anbindung. Drittstaaten-Risikoträger sind nicht ohne Weiteres in Deutschland zeichnungsfähig. Für kleine Kanzleien und kleine Anbieter ist der Spezialmarkt derzeit kein realistischer Weg (Annahme A7) – das gehört so in das Mandantengespräch.

Silent AI

In vielen Policen sind KI-Risiken derzeit mitgedeckt, weil sie nicht ausgeschlossen sind – nicht, weil sie bewusst eingeschlossen wurden. Diese Lage bereinigt der Markt gegenwärtig, teils durch klarstellende Zusätze, teils durch Ausschlüsse. Im US-Standardmarkt gelten seit Januar 2026 standardisierte Ausschlüsse für generative KI (ISO/Verisk CG 40 47, CG 40 48, CG 35 08); da ISO-Formulare einem sehr großen Teil der US-General-Liability-Policen (CGL) zugrunde liegen, ist dort mit schneller Verbreitung zu rechnen.

Die Lloyd’s Market Association ordnet KI grundsätzlich als Teilmenge des Cyber-Risikos ein: KI sei im Kern Software, und die bestehende Definition des Computersystems erfasse Software bereits. Eine eigenständige KI-Musterklausel mit LMA-Nummer existiert nach derzeitiger Erkenntnis nicht.

ÜBERTRAGUNG AUF DACH – BEFUND UND ANNAHME

Befund: Die Klarstellung in affirmativer Richtung hat den deutschen Markt bereits erreicht – allerdings nur bei sehr wenigen Vorreitern und in beschränktem Umfang. Einzelne Versicherer stellen im Bedingungswerk ausdrücklich klar, dass Versicherungsschutz auch besteht, wenn KI-Technologien wie KI-Agenten oder generative KI verwendet oder entwickelt werden, oder regeln die KI-Beratung affirmativ. Ein Marktstandard ist das nicht. Die geprüften Berufshaftpflicht-Wordings für steuerberatende und rechtsberatende Berufe (u. a. ERGO, Allianz, AXA) sind technikneutral und enthalten keinen KI-Ausschluss.

Annahme: Ob und wie schnell auch die Ausschlusslogik deutsche Wordings erreicht, ist nicht belegbar; die Analogie zu „Silent Cyber“ legt nahe, dass sie es tut (Annahme A3). Für die Praxis ist die Richtung weniger wichtig als der Zeitpunkt: Zu den Erneuerungen 2026 muss jede relevante Police daraufhin geprüft werden, ob KI affirmativ eingeschlossen, ausgeschlossen oder still gestrichen wurde. Genau dafür ist die Bestandsprüflogik in Kapitel 07 gebaut.

Aufsichtliche Einordnung
  • EIOPA: Opinion zu KI-Governance und Risikomanagement (EIOPA-BoS-25-360, 6. August 2025), risikobasiert und ausdrücklich ohne neue Anforderungen. Betrifft den KI-Einsatz durch Versicherer, nicht die Versicherbarkeit von KI-Risiken.
  • BaFin: Prinzipienpapier zu Big Data und künstlicher Intelligenz (2021), Fachbeiträge 2024, Rede der Exekutivdirektorin Versicherungsaufsicht vom 6. März 2025 mit der Kernaussage, die Verantwortung liege bei den Unternehmen.
  • GDV: Positionspapier zum EU-Rechtsrahmen; bestehende technologieneutrale Regeln inklusive Produkthaftung gelten auch für KI. Muster-AVB speziell zu KI wurden nicht gefunden; die bislang gefundenen KI-Klauseln sind versicherereigene Formulierungen.1.2
Kapitel 06

Versichererprüflogik KI.

Wording bewerten in fünf Stufen.

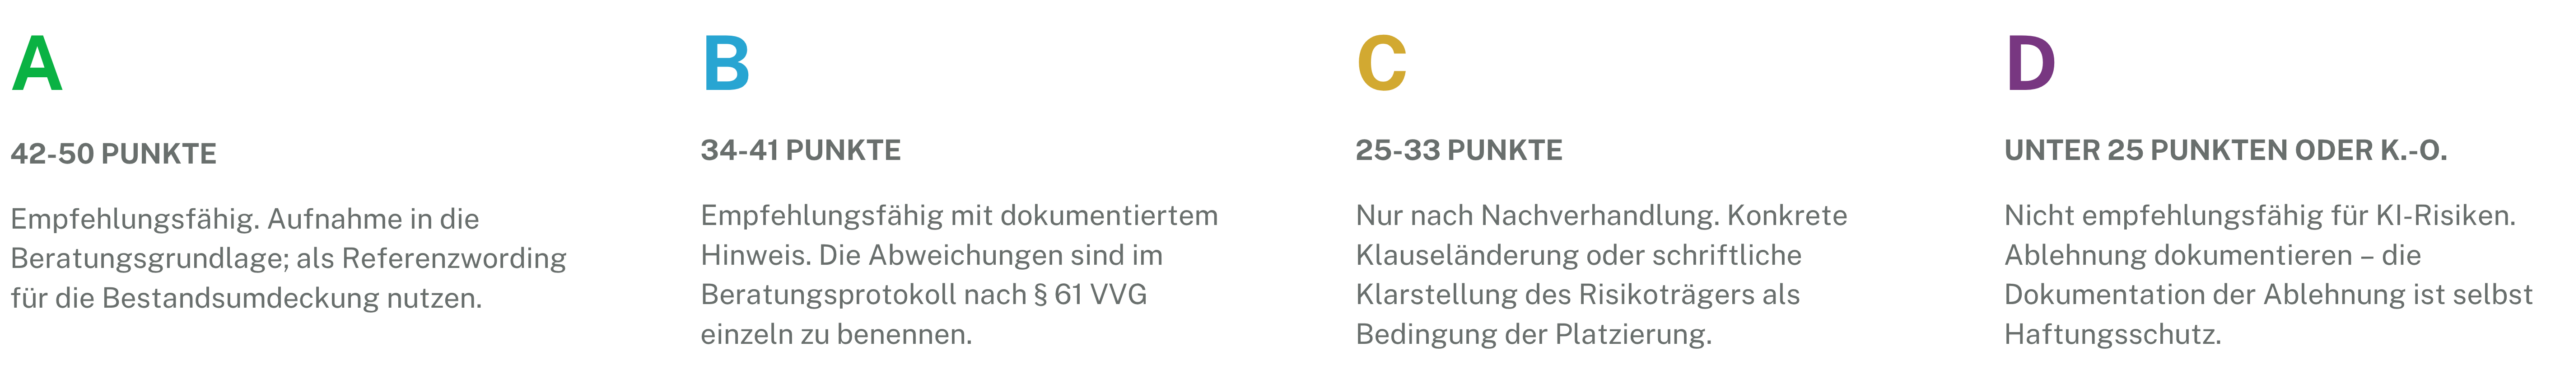
Zweck: Strukturierte, wiederholbare Bewertung eines Versicherer-Wordings auf seine Tragfähigkeit für KI-Risiken. Anwendung bei Neuzeichnung, bei Erneuerung mit geändertem Bedingungswerk und bei Aufnahme eines Risikoträgers in die Beratungsgrundlage nach § 60 VVG. Ergebnis ist eine Note von A bis D mit klarer Handlungsfolge.

Anwendbar auf: Vermögensschaden-Haftpflicht, IT-Haftpflicht und Tech E&O, Cyber, Berufshaftpflicht der freien Berufe. Für D&O und Vertrauensschadenversicherung sind nur die Stufen 1 und 3 einschlägig; die Punktzahl wird dann auf 20 Punkte bezogen und die Notenschwellen werden anteilig angewendet (A ab 17, B ab 14, C ab 10).

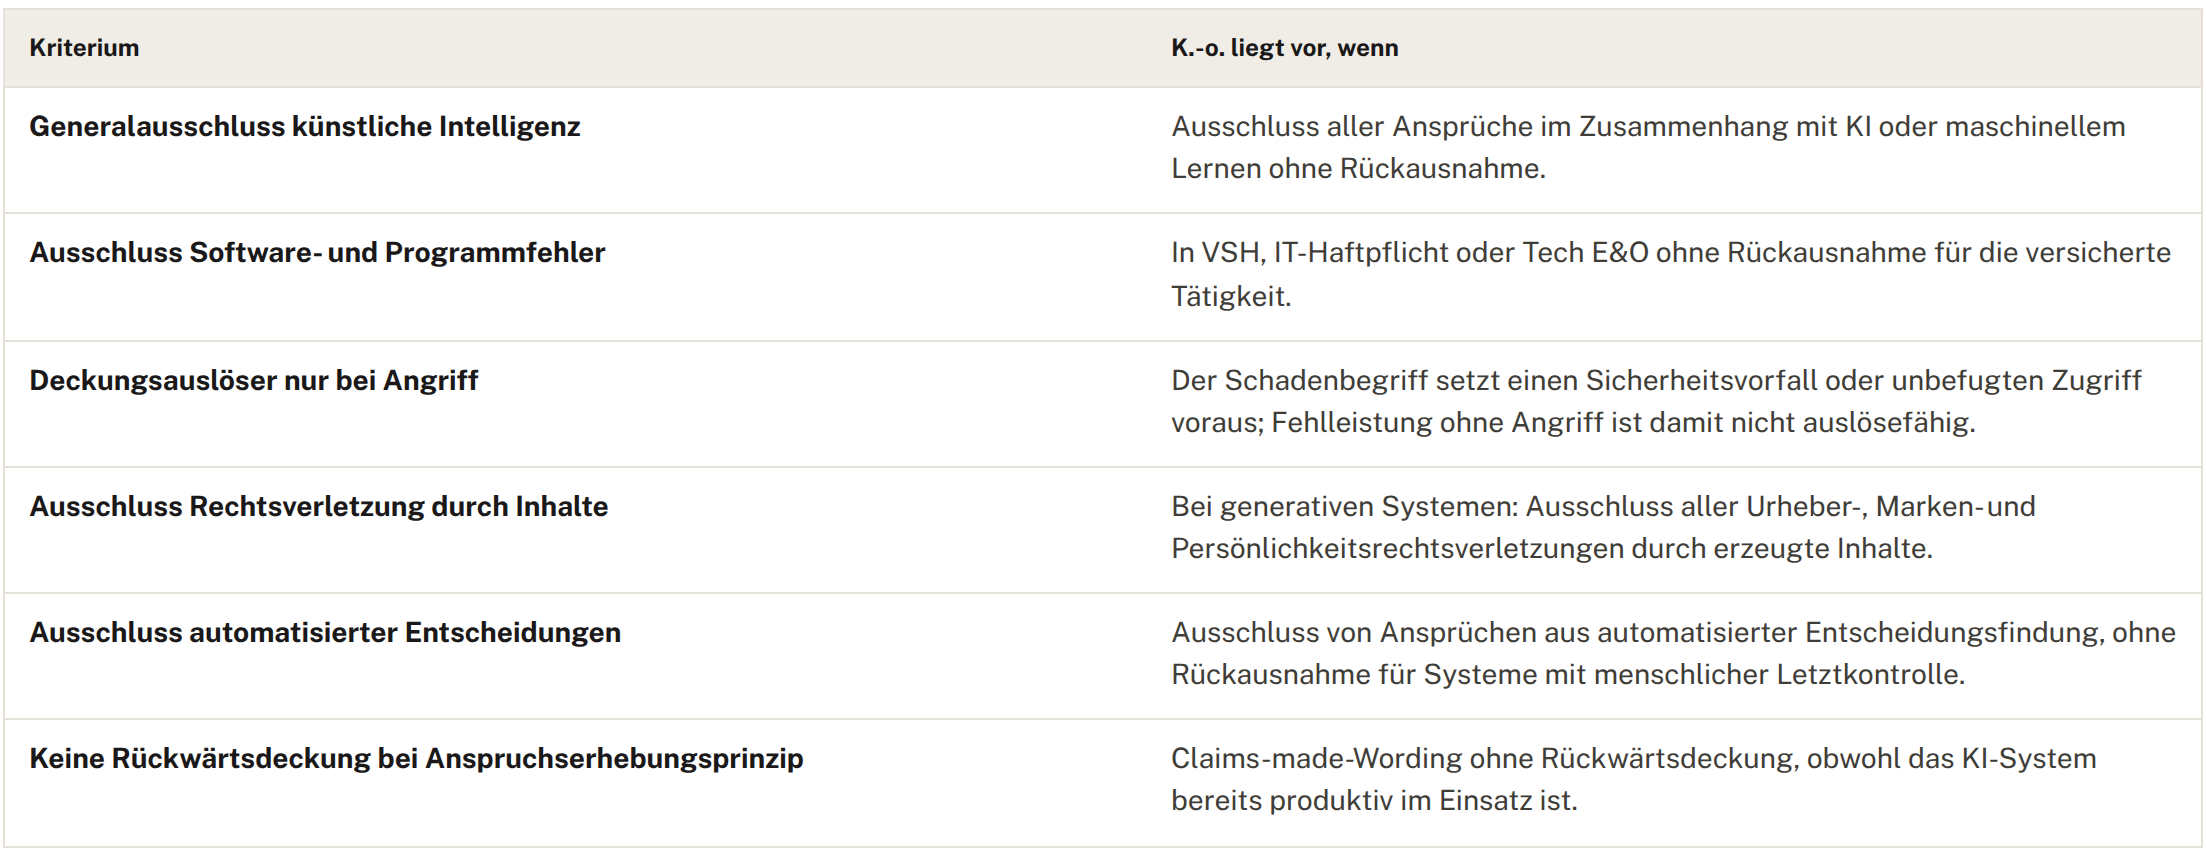
Stufe 0 – K.-o.-Kriterien
KI Agenten Haftung 6
Stufen 1 bis 5 – Bewertung

Je Prüfpunkt: 2 Punkte = ausdrücklich und eindeutig geregelt · 1 Punkt = geregelt, aber auslegungsbedürftig oder eingeschränkt · 0 Punkte = nicht geregelt oder nachteilig geregelt. Maximum 50 Punkte.

Stufe 1 · Rollen und Anwendungsbereich

Rollenabdeckung.
Sind sowohl Betreiber- als auch Anbieterrolle im Sinne des AI Act erfasst, und ist der Rollenwechsel während der Laufzeit geregelt

Tätigkeitsbeschreibung.
Erfasst die versicherte Tätigkeit Entwicklung, Integration, Betrieb und Bereitstellung von KI-Systemen ausdrücklich – oder nur „IT-Dienstleistungen“?

Definition KI-System.
Existiert eine Definition, und ist sie an die Verordnung (EU) 2024/1689 angelehnt oder eigenständig und enger zugeschnitten

Fremdkomponenten.
Sind Schäden aus zugekauften Basismodellen und Diensten Dritter gedeckt, einschließlich Funktionsbruch nach Modell-Update

Geltungsbereich.
USA und Kanada eingeschlossen oder ausgeschlossen? Bei Software-Vertrieb regelmäßig entscheidend.

Stufe 2 · Deckungsauslöser und Schadenbegriff

Fehlleistung ohne Angriff.
Der entscheidende Prüfpunkt. Löst ein reiner Funktions- oder Leistungsfehler die Deckung aus, ohne dass ein Sicherheitsvorfall vorliegt?

Reiner Vermögensschaden.
Ist der echte Vermögensschaden ausdrücklich als Deckungsgegenstand benannt, nicht nur als Erweiterung zur Sachhaftung?

Prompt Injection.
Wird die Manipulation durch eingeschleuste Anweisungen – auch indirekt über verarbeitete Inhalte – als versicherter Vorfall behandelt?

Unterlassen und Nichtleistung.
Sind Schäden gedeckt, die aus einem Nichthandeln des Systems entstehen, nicht nur aus einer falschen Handlung?

Zeitliche Geltung.
Verstoß- oder Anspruchserhebungsprinzip? Rückwärtsdeckung ab wann, Nachmeldefrist wie lange, bei Vertragsende verlängerbar?

Stufe 3 · Ausschlüsse

Trainingsdaten.
Ausschluss für unerlaubte Nutzung von Trainingsdaten vorhanden? Wie weit reicht er – nur Vorsatz oder jede Rechtsverletzung?

Geistiges Eigentum.
Vollständiger Ausschluss, Sublimit oder eingeschlossen? Bei generativen Systemen ein Kernrisiko.

Zugesicherte Eigenschaften.
Ausschluss für Garantien und Leistungszusagen? Kollidiert mit Service-Level-Vereinbarungen des Mandanten.

Regulatorische Verstöße.
Sind Ansprüche aus Verstößen gegen den AI Act oder die DSGVO ausgeschlossen, oder nur die Bußgelder selbst? Abwehrkosten separat geregelt? In der D&O gesondert prüfen, ob ein Carve-out die Organhaftung für solche Verstöße erfasst und ob er durch Rückausnahme oder Sideletter geschlossen ist.

Wissentliche Pflichtverletzung.
Wie ist die Grenze gezogen, wenn ein Modell trotz bekannten Risikos sehenden Auges in Betrieb blieb? Der Maßstab ist nach der Rechtsprechung subjektiv: positive Kenntnis der Pflicht und der Pflichtwidrigkeit, Beweislast beim Versicherer (§ 286 ZPO). Nach BGH 19.11.2025, IV ZR 66/25, genügt ein „bewusstes Verschließen“ nicht; ob bei Kardinalpflichten vom objektiven Verstoß auf das Bewusstsein geschlossen werden darf (BGH 17.12.2014, IV ZR 90/13), ist offen. Wordings, die den Maßstab zulasten des Versicherten objektivieren, mit 0 Punkten bewerten.

Stufe 4 · Summen, Sublimits, Kumul

Serienschaden.
Der zweite entscheidende Prüfpunkt. Gelten Schäden aus demselben Modell, derselben Version oder demselben Update als ein Versicherungsfall? Zugunsten oder zulasten des Mandanten?

Sublimit KI.
Existiert ein eigenes Sublimit für KI-Schäden, in welcher Höhe, und zehrt es die Hauptsumme auf?

Jahresmaximierung.
Verhältnis von Einzel- zu Jahresleistung; bei Massenverarbeitung die kritische Größe.

Abwehrkosten.
Innerhalb der Versicherungssumme oder zusätzlich dazu? Bei Aufsichtsverfahren regelmäßig der größte Posten.

Selbstbehalt.
Je Versicherungsfall oder je Anspruch? Bei Serienschäden mit einer Vielzahl geschädigter Mandanten multiplikativ wirkend?

Stufe 5 · Obliegenheiten und Prozess

Erfüllbarkeit.
Sind die geforderten Obliegenheiten – menschliche Letztkontrolle, Protokollierung, Tests – vom Mandanten tatsächlich und nachweisbar erfüllbar?

Rechtsfolge.
Leistungsfreiheit, Quotelung oder Kündigungsrecht bei Verstoß? Verhältnis zu §§ 28, 82 VVG.

Anzeigepflicht.
Muss die Einführung eines KI-Systems, ein Modellwechsel oder eine Ausweitung der Autonomie angezeigt werden? Welche Frist, welche Rechtsfolge?

Governance-Nachweis.
Wird ISO/IEC 42001, ein KI-Inventar oder eine dokumentierte Risikobewertung verlangt – als Obliegenheit oder nur als Antragsfrage?

Schaden- und Krisenprozess.
Meldewege, Fristen, Freigabe eigener Dienstleister für forensische Analyse und Rechtsberatung oder Zwang in den Pool des Risikoträgers?

Bewertung und Handlungsfolge
KI Agenten Haftung 7 scaled

ZWEI PUNKTE WIEGEN MEHR ALS DIE SUMME

Unabhängig von der Gesamtnote sind zwei Prüfpunkte gesondert festzuhalten: die Auslösefähigkeit einer Fehlleistung ohne Angriff (Stufe 2, Punkt 1) und die Serienschadenklausel (Stufe 4, Punkt 1). Fällt einer dieser beiden Punkte auf 0 Punkte, ist das Wording für Mandanten mit KI im Leistungsprozess auch bei Note B nicht ohne ausdrücklichen Hinweis platzierbar.

Kapitel 07 · SMK-Methodik · Beratungsfeld 05 Compliance

Bestandsprüflogik KI.

Silent-AI-Exposure identifizieren und schließen.
Schritt 1 – Bestandssegmentierung

Nicht der gesamte Bestand ist zu prüfen. Filter in dieser Reihenfolge:

  • 01 Sparte: Vermögensschaden- und Berufshaftpflicht, IT-Haftpflicht und Tech E&O, Cyber, D&O, Vertrauensschadenversicherung. Sachsparten nur bei eingebetteter KI oder Robotik.
  • 02 Branche: IT- und Softwarehäuser, Systemhäuser und Managed-Service-Anbieter, Agenturen, steuerberatende und wirtschaftsprüfende Berufe, Rechtsanwaltskanzleien, Ingenieur- und Planungsbüros, Personaldienstleister, Finanzdienstleister, produzierender Mittelstand mit Automatisierung.
  • 03 Vertragsalter: Wordings mit Stand vor 2025 zuerst – hier ist die Wahrscheinlichkeit stillschweigender Mitdeckung am höchsten und die Klausellage am unklarsten.
  • 04 Erneuerungstermin: Verträge mit Hauptfälligkeit in den nächsten zwei Quartalen vorziehen; dort ist die Änderung des Wordings unmittelbar zu erwarten.
Schritt 2 – KI-Exposure-Klasse je Mandant

Einstufung anhand der tatsächlichen Nutzung, nicht anhand der Branche. Grundlage ist eine Abfrage beim Mandanten; bleibt sie unbeantwortet, ist mindestens E2 anzunehmen und die Nichtbeantwortung zu dokumentieren.
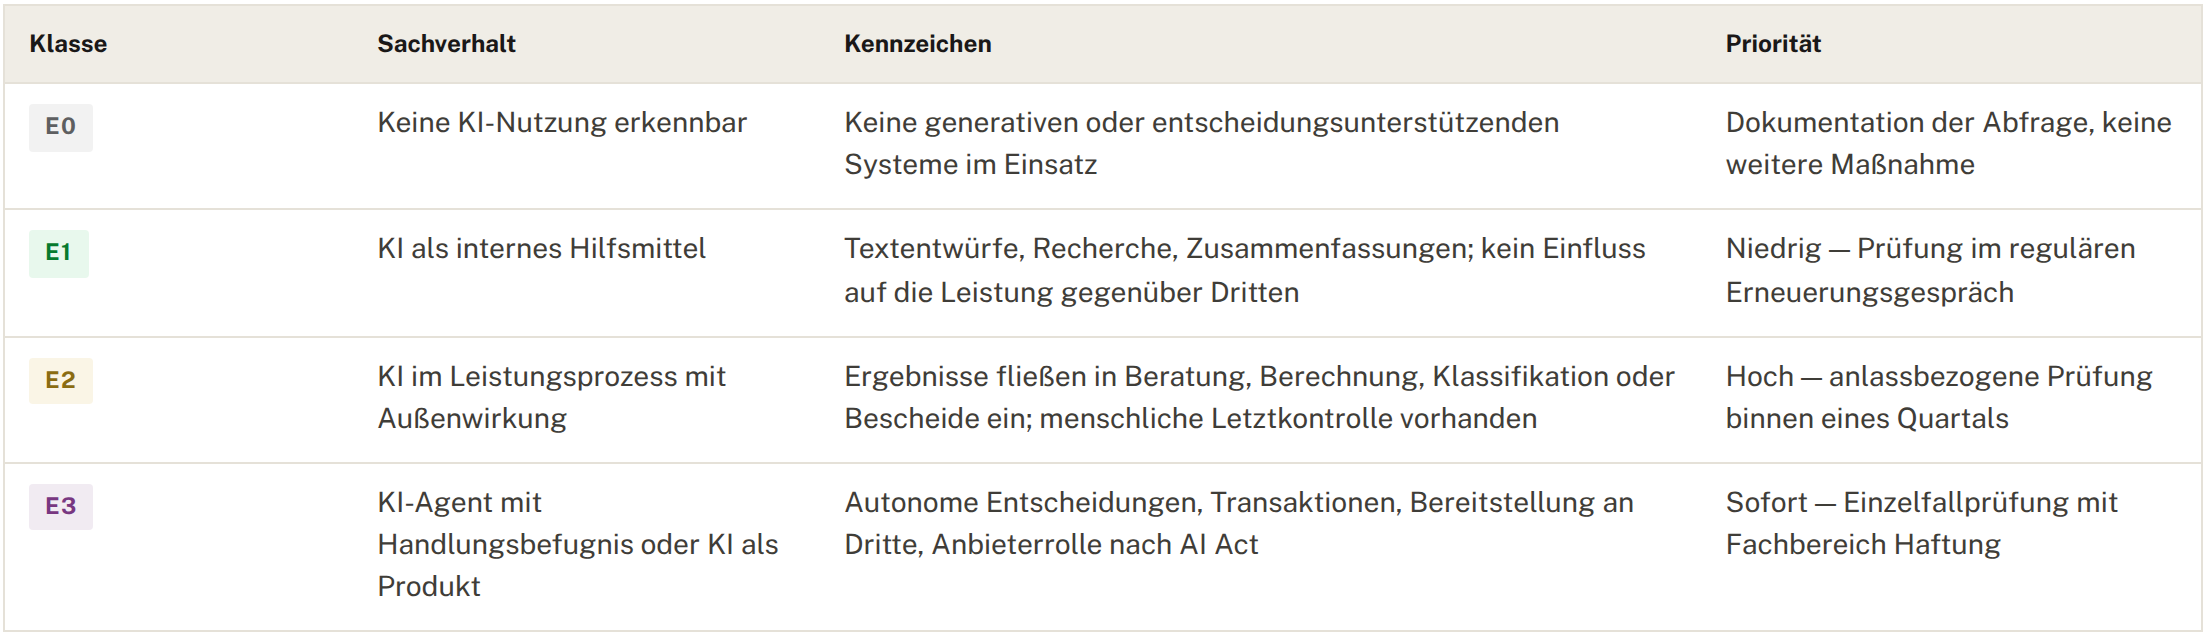
KI Agenten Haftung 8
Schritt 3 – Prüfraster je Vertrag
  • Klausellage.
    Ist KI im Wording affirmativ eingeschlossen, ausdrücklich ausgeschlossen oder nicht erwähnt? Drei Ergebnisse, keine vierte Möglichkeit – „wahrscheinlich gedeckt“ ist keine Feststellung.
  • Rollenlage.
    Deckt die versicherte Tätigkeit die tatsächliche Rolle des Mandanten ab, insbesondere bei einem Wechsel vom Nutzer zum Anbieter?
  • Summenlage.
    Trägt die Versicherungssumme das Serienschadenszenario aus der Exposure-Klasse – bei E2 und E3 mit Multiplikator auf die Anzahl betroffener Kunden gerechnet?
  • Obliegenheitslage.
    Sind vertraglich geforderte Obliegenheiten beim Mandanten tatsächlich erfüllt und nachweisbar dokumentiert?
  • Anzeigelage.
    Bestand zum Zeitpunkt des Vertragsschlusses eine Anzeigepflicht, die durch die zwischenzeitliche KI-Einführung ausgelöst wurde?
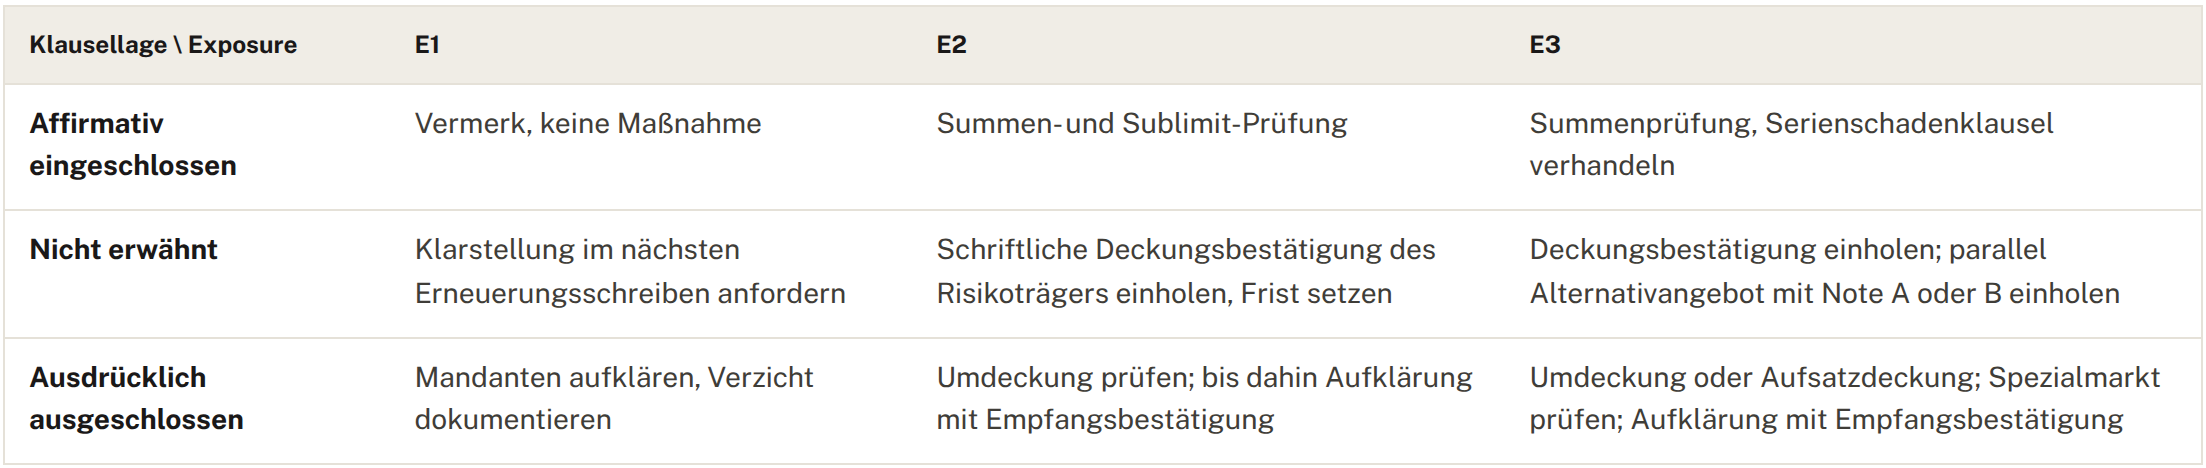
Schritt 4 – Maßnahmen-Routing
KI Agenten Haftung 9

Die schriftliche Deckungsbestätigung des Risikoträgers ist die wirtschaftlichste Maßnahme im gesamten Raster: kein Prämienaufwand, hoher Erkenntnis- und Dokumentationswert. Sie steht deshalb in jeder Zeile vor der Umdeckung.
Schritt 5 – Eigene Maklerhaftung

DER PUNKT, DER UNS SELBST BETRIFFT

Nach § 61 VVG trifft den Versicherungsmakler eine anlassbezogene Beratungs- und Dokumentationspflicht; § 63 VVG begründet die Schadensersatzpflicht bei deren Verletzung. Eine erkennbare KI-Deckungslücke beim Mandanten ist ein solcher Anlass. Wird sie nicht angesprochen, verlagert sich das Risiko in die eigene Vermögensschaden-Haftpflicht. Daraus folgt: Jede Prüfung nach diesem Raster ist zu dokumentieren – auch und gerade das Ergebnis „keine Maßnahme erforderlich“.

Mindestinhalt der Dokumentation je geprüftem Mandat:
  • Datum der Prüfung, geprüfte Verträge, Prüfer.
  • Zugeordnete Exposure-Klasse und ihre Grundlage – Auskunft des Mandanten oder Annahme.
  • Festgestellte Klausellage, wörtlich zitiert, mit Fundstelle im Bedingungswerk.
  • Empfohlene Maßnahme und, bei Nichtumsetzung, der dokumentierte Verzicht des Mandanten.
  • Bei Ausschluss: Nachweis, dass der Mandant über die Lücke informiert wurde.
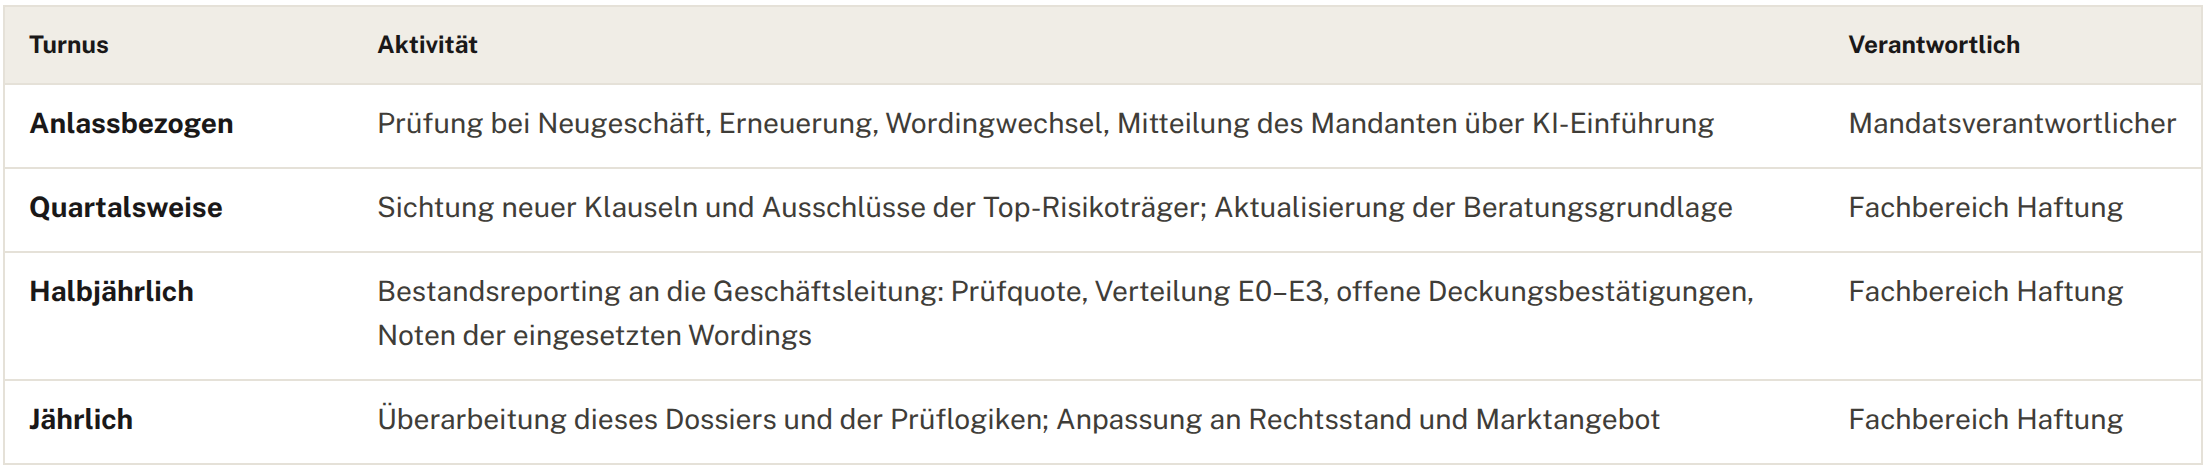
Schritt 6 – Kadenz und Steuerung
KI Agenten Haftung 10

Steuerungskennzahlen: Anteil der geprüften Verträge im relevanten Segment · Anzahl offener Deckungsbestätigungen mit Fristüberschreitung · Anteil der E2- und E3-Mandate mit dokumentiert ausreichender Versicherungssumme · Anteil des Bestands auf Wordings mit Note A oder B · Anzahl dokumentierter Mandantenverzichte.

Kapitel 08

Annahmen und offene Punkte.

Was belegt ist und was nicht.
Annahmen – eigene Übertragung, nicht belegt

Nicht der gesamte Bestand ist zu prüfen. Filter in dieser Reihenfolge:

  • A1 KI-verursachte Fehlberatung ist ein in der Pflicht-Berufshaftpflicht gedeckter Beratungsfehler, solange kein KI-Ausschluss vereinbart ist. Begründung: Haftung für das Werkzeug entspricht der Haftung für eigene Tätigkeit; eine gegenteilige Bedingungsquelle wurde nicht gefunden.
  • A2 § 831 BGB ist auf reine Software nicht direkt anwendbar; die deliktische Haftung läuft über eigenes Organisationsverschulden. Begründung: Der Begriff des Gehilfen setzt eine Person voraus (herrschende Meinung).
  • A3 Die US-Standardausschlüsse für generative KI wirken als Vorlage für DACH-Wordings. Begründung: historische Analogie zur Bereinigung von Silent Cyber. Im deutschen Markt sind bislang affirmative Klarstellungen nur bei sehr wenigen Vorreitern und in beschränktem Umfang belegt, Ausschlüsse nicht.
  • A4 Reine Vermögensschäden aus B2B-KI-Fehlern fallen nicht unter das neue Produkthaftungsrecht. Begründung: Die Richtlinie schützt im Kern Personenschäden und Sachschäden von Privatpersonen.
  • A5 Unautorisierte Zahlungen durch manipulierte Agenten sind eher Vertrauensschaden- als Cyber-Fälle. Begründung: Manipulations- und Untreuecharakter des Vorgangs. Einschränkung: Bei vorausgehender Netzwerksicherheitsverletzung kann die Vertrauensschadenversicherung einen zielgerichteten Eingriff verlangen (Zurich ABVZ 2024); dann trägt die Cyber-Police, soweit sie ungezielte Eingriffe deckt.
  • A6 Bei einem eigenen Mandanten-Chatbot verlässt eine Kanzlei den Deckungsbereich der Berufshaftpflicht. Begründung: Anbieter- und Produktrolle sind keine berufliche Kerntätigkeit.
  • A7 Eigenständige KI-Deckungen sind 2026 in Deutschland praktisch nur für größere Anbieter platzierbar. Begründung: Die Deckungen werden verhandelt, nicht bezogen; Zeichnung über Lloyd’s und Assekuradeure.
  • A8 Verstöße gegen den AI Act werden künftig als Konkretisierung des Fahrlässigkeitsmaßstabs herangezogen; der AI Act wirkt gegebenenfalls über § 823 Abs. 2 BGB als Schutzgesetz. Begründung: Produktsicherheitsrecht prägt regelmäßig Sorgfaltspflichten.
Offene Punte
  • Höchstrichterliche Rechtsprechung zu Schäden durch autonome KI-Agenten liegt in Deutschland nicht vor.
  • Die Zurechnung von Vertragsschlüssen, die ein Agent eigenständig vornimmt, ist ungeklärt; eine analoge Anwendung der §§ 164 ff. BGB wird von der herrschenden Meinung abgelehnt.
  • Die Versicherbarkeit von Bußgeldern ist höchstrichterlich nicht entschieden.
  • KI-Ausschlüsse in konkreten deutschen Bedingungswerken wurden in der KI-Deckungsabfrage 2026 bislang nicht gefunden; affirmative Klarstellungen haben bislang nur sehr wenige Vorreiter in beschränktem Umfang aufgenommen. Für nicht geprüfte Wordings und für Besondere Vereinbarungen bleibt die Einzelfallabfrage beim Risikoträger erforderlich.
  • Muster-AVB des GDV zu KI sowie KI-spezifische LMA-Klauselnummern wurden nicht gefunden.
  • Belastbare Prämien- und Selbstbehaltsdaten für den deutschen Markt liegen nicht vor.
  • Die Fristen des AI Act sind durch die Verordnung (EU) 2026/1744 festgeschrieben; offen ist die Auslegung von Art. 4 n. F. Die Novelle des Produkthaftungsgesetzes war am 25.8.2026 noch in der Ausschussberatung; zweite und dritte Lesung sowie Bundesrat stehen aus.1.2
Termine

KI-Agenten Haftung prüfen.

Im Gespräch klären wir, welche Rolle Ihr Unternehmen nach AI Act und Produkthaftung einnimmt, welche Ihrer Policen KI-Risiken heute tragen und wo Summen, Ausschlüsse oder Obliegenheiten nachgeschärft werden müssen.

Bevor der Schaden die Deckung testet.
Fabian Grünewald

„Ein KI-Agent haftet nie selbst. Haftbar ist immer das Unternehmen, das ihn einsetzt oder anbietet. Die eigentliche Gefahr ist nicht die Technik, sondern die Annahme, die bestehende Versicherung werde es schon richten. Keine Police deckt das Risiko eines KI-Agenten vollständig ab. Wer jetzt prüft, wo die Bruchkante in den eigenen Verträgen liegt, entscheidet selbst, statt es dem Versicherer im Schadenfall zu überlassen.“

Fabian Grünewald, Bereichsleiter – Brokerage Industrie
Quellen.
Primärquellen zuerst.

Rechtsnormen und Rechtsakte

  • Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte, Amtsblatt 18.11.2024, in Kraft 8.12.2024, Umsetzungsfrist 9.12.2026.
  • Verordnung (EU) 2024/1689 (EU AI Act), in Kraft 1.8.2024; Digital Omnibus mit vorläufiger Einigung 6./7.5.2026, Ratsbeschluss 29.6.2026 (Datum zu verifizieren), erlassen als Verordnung (EU) 2026/1744 vom 8.7.2026, Amtsblatt 24.7.2026, in Kraft 27.7.2026.1.2
  • Rücknahme des Vorschlags für eine KI-Haftungsrichtlinie, Amtsblatt-Notiz vom 6.10.2025.
  • BGB §§ 164 ff., 276, 278, 280, 305 ff., 307, 309, 310, 823, 831 · ProdHaftG und Novelle (1. Lesung Bundestag 4.3.2026) · VVG §§ 28, 60, 61, 63, 82 · AktG § 93 · GmbHG § 43.
  • StBerG §§ 55f, 57, 62, 62a, 67, 67a · DVStB §§ 51 ff., insbesondere § 52 · StGB § 203.
  • DSGVO Art. 22, 28, 82.
  • KI-Marktüberwachungs- und Innovationsförderungsgesetz, Kabinettsbeschluss 11.2.2026, Annahme Bundestag 11.6.2026.

Rechtsprechung

  • BGH, 18.11.2024, VI ZR 10/24 – Leitentscheidungsverfahren, Kontrollverlust als immaterieller Schaden, Größenordnung 100 €.
  • EuGH, 4.10.2024, C-200/23 und EuGH, 4.9.2025, C-655/23 – keine Bagatellschwelle bei Art. 82 DSGVO.
  • BAG, 20.2.2025, 8 AZR 61/24 – bloße negative Gefühlslage genügt nicht.
  • BGH, 19.11.2025, IV ZR 66/25 – wissentliche Pflichtverletzung erfordert positive Kenntnis; bewusstes Verschließen genügt nicht.1.2
  • BGH, 17.12.2014, IV ZR 90/13 – Schluss vom objektiven Verstoß auf das Pflichtverletzungsbewusstsein bei elementaren Berufspflichten.1.2
  • BGH, 11.11.2025, VI ZR 396/24 – begründete Missbrauchssorge genügt; Verantwortlichkeit bleibt nach Weitergabe an Dienstleister bestehen.

Eigene Prüfbefunde

  • SMK-KI-Deckungsabfrage 2026, Prüfprotokolle Teil 1 (Bedingungsprüfung), u. a. Zurich ABVZ 2024, Zurich D&O AVB 2024 mit SMK-Sideletter V 5/2, ERGO AVB-S 2015 und AVB-R 2015, Allianz, AXA AVB-ASN 01/2025. Protokolle beim Fachbereich Haftung.1.2

Berufsstand, Aufsicht, Verband

  • Bundessteuerberaterkammer, FAQ „KI im steuerberatenden Berufsstand“, Stand 27.1.2026, veröffentlicht 11.2.2026.
  • EIOPA, Opinion on Artificial Intelligence governance and risk management, EIOPA-BoS-25-360, 6.8.2025.
  • BaFin, Prinzipienpapier Big Data und künstliche Intelligenz, 15.6.2021; Rede der Exekutivdirektorin Versicherungsaufsicht, 6.3.2025.
  • GDV, Positionspapier zum EU-Rechtsrahmen für künstliche Intelligenz.
  • Lloyd’s Market Association, Beitrag zum Verständnis von KI-Risiken in Versicherungsprodukten, 13.4.2025; AI Adoption Toolkit, 24.4.2026.

Markt und Produkte

  • Munich Re aiSure und aiSelf · Mosaic Insurance, Pressemitteilung zum Produkt Mosaic × aiSure, 27.2.2026.
  • Chaucer Group und Armilla AI, Pressemitteilung Vanguard AI, 10.2.2026; Armilla Standalone AI Liability Policy seit 30.4.2025.
  • Relm Insurance, Produkte NOVAAI, PONTAAI, RESCAAI, Launch 14.1.2025.
  • ISO/Verisk, Endorsements CG 40 47, CG 40 48, CG 35 08, Editionsdatum Januar 2026.
  • WTW, Insurance Marketplace Realities 2026, Abschnitt Errors & Omissions.

Sekundärquellen – Fachpresse, Kanzleibriefings, Marktkommentare – sind im Recherchedossier nachgewiesen und hier nicht einzeln aufgeführt. Vollständige Fundstellen mit URL liegen beim Fachbereich Haftung.


Hinweis zur Erstellung und zum Geltungsbereich

Die fachlichen Angaben in diesem Dossier beruhen auf einer KI-gestützten Recherche mit Stand 1. August 2026, die anschließend redaktionell und fachlich geprüft wurde. Herangezogen wurden überwiegend Primärquellen; Sekundärquellen sind im zugrunde liegenden Recherchedossier nachgewiesen. Eigene Einschätzungen und Übertragungen auf den deutschen Markt sind als Annahmen A1 bis A8 gekennzeichnet und ausdrücklich nicht belegt. Einzelne Passagen wurden aktualisiert und um eigene Prüfbefunde der SMK-KI-Deckungsabfrage 2026 ergänzt (24. September 2026). Die Prüflogiken in den Kapiteln 06 und 07 sind eine eigene Methodik der SMK Group und keine Wiedergabe eines Marktstandards. Rechtsstände, Marktprodukte und Bedingungswerke verändern sich in diesem Feld derzeit schnell; die Angaben sind tagesaktuell zum genannten Stand und ersetzen weder eine Rechtsberatung noch eine Deckungsprüfung im Einzelfall.

FAQ – Häufige Fragen

Hier finden Sie Antworten auf zentrale Themen – kompakt, verständlich und praxisnah. Gerne stehen wir Ihnen auch persönlich für ein Gespräch zur Verfügung.
Wer haftet, wenn ein KI-Agent einen Fehler macht?

Immer das Unternehmen, das den KI-Agenten einsetzt oder anbietet. Ein KI-Agent hat keine Rechtspersönlichkeit und kann kein Verschulden tragen. Im Vertragsverhältnis gilt § 280 Abs. 1 BGB: Ein Fehlverhalten des Systems ist eine Pflichtverletzung des Unternehmens, und das Vertretenmüssen wird vermutet. Ob § 278 BGB analog auf autonome Systeme anwendbar ist, ist rechtlich nicht gesichert. Im Streitfall entscheidet deshalb vor allem die Dokumentation von Governance und Kontrolle.

Welche Versicherung deckt Schäden durch KI-Agenten?

Es gibt keine Police, die die KI-Agenten Haftung vollständig abdeckt. Der Schutz verteilt sich auf Vermögensschaden-Haftpflicht, IT-Haftpflicht, Cyber, D&O und Vertrauensschaden, jeweils mit eigenen Grenzen. Die klassische Betriebshaftpflicht schließt reine Vermögensschäden aus, gerade diese entstehen bei KI-Agenten aber typischerweise. Die entscheidende Lücke liegt zwischen einem Schaden durch einen Angriff (Cyber) und einer reinen Fehlleistung ohne Angriff (Vermögensschaden).

Was ändert die neue EU-Produkthaftung ab dem 9.12.2026?

Die Richtlinie (EU) 2024/2853 stellt Software und KI-Systeme ausdrücklich Produkten gleich. Haften kann dann nicht nur der Entwickler eines Basismodells, sondern auch, wer KI in eigene Software integriert. Als Fehler gelten ausdrücklich auch das Verhalten lernfähiger Systeme, fehlende Sicherheitsupdates und Cybersicherheitslücken. Die Regeln gelten für Produkte, die ab dem 9.12.2026 in Verkehr gebracht werden. Die deutsche Umsetzung im Produkthaftungsgesetz war am 25.8.2026 noch in der Ausschussberatung.

Was bedeutet „Silent AI“ für bestehende Versicherungen?

Viele Policen decken KI-Risiken derzeit nur mit, weil sie nicht ausgeschlossen sind, nicht weil sie bewusst eingeschlossen wurden. Das nennt man „Silent AI“. Der Markt bereinigt diese Lage gerade, teils durch klarstellende Zusätze, teils durch Ausschlüsse. In den USA gelten seit Januar 2026 standardisierte Ausschlüsse für generative KI. Unternehmen sollten ihre Verträge deshalb vor der nächsten Erneuerung darauf prüfen, ob KI ausdrücklich eingeschlossen, ausgeschlossen oder gar nicht geregelt ist.

Kontakt

Unsere Expertinnen und Experten sind für Sie da

Entscheiden Sie, wie Sie mit uns in Kontakt treten möchten. Wir freuen uns Sie kennen zu lernen und an Ihrer Seite zu stehen.
Risikomanagement: Whitepaper und Case Studies
Noch nicht bereit für ein Gespräch?
Dann entdecken Sie unsere Whitepaper – mit wertvollen Impulsen für das Management und Menschen in Führungsposition. Erhalten Sie fundiertes Wissen zu aktuellen Herausforderungen im Mittelstand: von effektivem Risikomanagement über regulatorische Anforderungen bis hin zu strategischer Unternehmensführung.